
¿Alguna vez has pensado quién puede leer realmente lo que subes a la nube? La mayoría de los servicios te dicen que tus datos están "cifrados", pero eso suele ser una media verdad. En el modelo tradicional, el proveedor tiene las llaves. Puede ver tus fotos, escanear tus documentos para publicidad o entregarlos si recibe una orden judicial. El cifrado de conocimiento cero cambia las reglas del juego: elimina esa dependencia de la confianza ciega y la sustituye por garantías matemáticas.
Este artículo no trata solo de teoría criptográfica aburrida. Trata de por qué esta arquitectura es vital si quieres que tus archivos permanezcan accesibles y privados durante años, sin depender de que una empresa específica siga existiendo o tenga buenas intenciones. Vamos a desglosar cómo funciona esto en la práctica y por qué plataformas como Vaulternal apuestan por este modelo frente al almacenamiento convencional.
Qué significa realmente "conocimiento cero" (y qué no)
Empecemos por aclarar un malentendido común. Cuando escuchas "conocimiento cero", no se refiere a que el servidor sea estúpido o no tenga memoria. Se refiere a una propiedad arquitectónica estricta: el proveedor de almacenamiento nunca posee la clave de descifrado ni puede acceder al texto plano de tus archivos.
En un servicio estándar, tú subes tu archivo, el servidor lo guarda y, cuando vuelves, el servidor te lo devuelve. Pero para hacerlo eficiente, muchos proveedores guardan copias en claro temporalmente o gestionan las claves ellos mismos. Si alguien roba esas claves, o si la empresa decide mirar dentro, tus datos quedan expuestos.
Con el conocimiento cero, el proceso es distinto:
- Cifrado local: Tu archivo se cifra en tu dispositivo (móvil u ordenador) antes de salir hacia internet.
- La clave se queda contigo: La contraseña o frase semilla que genera la clave de cifrado nunca viaja al servidor.
- Solo sube el ruido: Lo que llega al servidor es un bloque de datos ilegible, un "ciphertext" que carece de sentido sin tu llave privada.
Esto significa que el proveedor es técnicamente incapaz de leer tus archivos. No es una promesa de política de privacidad; es una imposición matemática. Para entender mejor esta distinción crítica entre lo que las empresas dicen y lo que sus sistemas permiten, vale la pena revisar una explicación completa sobre por qué importa el conocimiento cero.
El problema con la nube tradicional: confianza vs. garantía
Pensemos en un ejemplo cotidiano. Guardas facturas médicas o contratos importantes en Dropbox o Google Drive. ¿Quién controla el acceso? Tú, desde fuera. Pero internamente, el proveedor administra la infraestructura de claves. Esto crea dos riesgos principales:
- Fugas masivas: Si un atacante compromete la gestión de claves del proveedor, millones de usuarios pueden verse afectados de golpe. En modelos de conocimiento cero, aunque hackeen el servidor, solo obtienen bloques de datos inútiles.
- Acceso forzado o comercial: Los proveedores pueden analizar tus datos para mejorar algoritmos o vender información agregada. Con conocimiento cero, ese análisis interno es imposible porque no ven el contenido.
No se trata de demonizar a los grandes proveedores, sino de entender el modelo de confianza. En la nube clásica, confías en que la empresa hará lo correcto. En una bóveda digital basada en conocimiento cero, no necesitas confiar en nadie más que en las matemáticas.
Cómo funciona en la práctica: Cifrado AES-256 y fragmentación
La teoría suena bien, pero ¿cómo se implementa sin que sea lento o difícil de usar? Tomemos como ejemplo real la arquitectura de Vaulternal. Este servicio utiliza un enfoque robusto que combina varios elementos técnicos clave:
| Característica | Nube Tradicional (Ej. Server-Side Encryption) | Bóveda Digital (Vaulternal / Zero-Knowledge) |
|---|---|---|
| Control de Claves | Gestionadas por el proveedor | Generadas y retenidas por el usuario (Client-side) |
| Visibilidad del Proveedor | Puede indexar y buscar contenido | Incapaz de leer o indexar contenido |
| Infraestructura | Servidores centralizados propios | Redes distribuidas (Arweave/IPFS) |
| Resiliencia | Depende de la continuidad de la empresa | Los archivos sobreviven independientemente de la app |
Vaulternal aplica cifrado AES-256-GCM directamente en el navegador o dispositivo del usuario. Antes de subir nada, el sistema divide los archivos en fragmentos (chunking) y les añade hashes de integridad. Esto asegura que si un trozo de dato se corrompe o es alterado, el sistema lo detecta inmediatamente. El resultado final es que el proveedor almacena piezas encriptadas que solo cobran sentido cuando se ensamblan localmente con tu clave.
Almacenamiento descentralizado: Por qué tus archivos duran más
Aquí es donde la conversación se pone interesante para el largo plazo. Muchos usuarios piensan que la seguridad termina en el cifrado. Pero hay otra dimensión: la disponibilidad. ¿Qué pasa si tu proveedor de nube quiebra, cambia sus términos de servicio drásticamente o simplemente cierra su puerta?
Las soluciones centralizadas tienen un punto único de fallo. Si la empresa desaparece, recuperarte tus datos puede convertirse en una carrera contra el reloj o una negociación legal complicada.
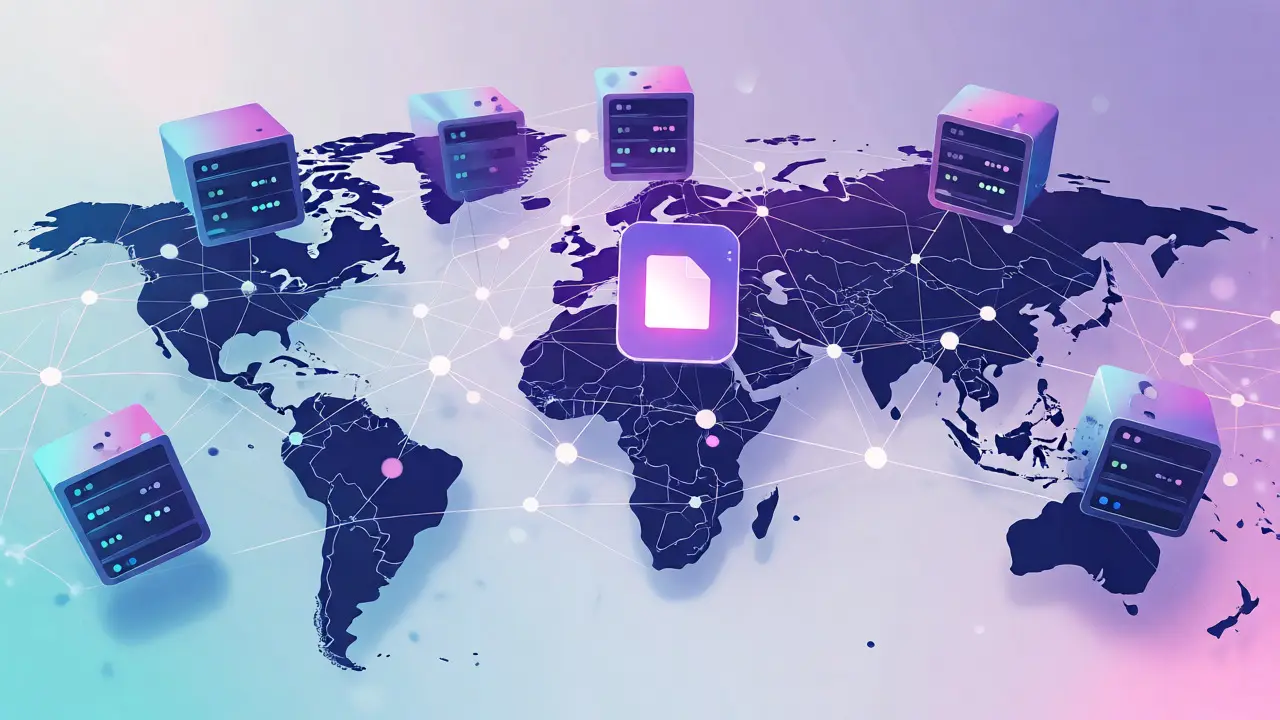
Por eso, las nuevas generaciones de almacenamiento descentralizado utilizan redes peer-to-peer y blockchains. Vaulternal, por ejemplo, no guarda tus archivos en un solo disco duro en una oficina corporativa. Utiliza una combinación de tecnologías:
- Arweave: Una red diseñada para almacenamiento permanente. Paga una cuota única para que los datos sean indelebles.
- IPFS: Un protocolo de distribución peer-to-peer que replica los datos en múltiples nodos globales.
- Polygon: Ancla metadatos en la blockchain para verificar la integridad y el origen sin exponer el contenido.
Esta estructura de blockchain storage garantiza que tus archivos estén accesibles siempre que exista una conexión a estas redes, independientemente de si Vaulternal sigue operando como empresa. Es una forma de soberanía de datos: tus archivos son tuyos, no un préstamo condicionado a la salud financiera de un tercero.
Más allá del cifrado: Entrega condicional y compartición segura
Una bóveda digital no sirve de mucho si es inaccesible o rígida. El verdadero poder del conocimiento cero aparece cuando combinamos privacidad con funcionalidad inteligente. Aquí entra el concepto de "entrega condicional".
Imagina que quieres compartir un documento importante con un colega, pero solo si ocurre una condición específica (por ejemplo, pasados 30 días, o si confirmas manualmente que estás disponible). En sistemas tradicionales, esto requiere intermediarios humanos o servidores que lean el contenido para activar la entrega.
Con la arquitectura de conocimiento cero de Vaulternal, esto se resuelve mediante:
- Desencadenantes automáticos: Basados en tiempo, inactividad o contacto de confianza.
- Verificación de identidad: El destinatario debe pasar un filtro de seguridad para recibir la clave de acceso.
- Rastro de auditoría: Queda constancia en la blockchain de cuándo y cómo se accedió, sin revelar qué se vio.
Es crucial notar que esto no se trata de herencias o testamentos digitales en sentido legal estricto. Es una herramienta técnica para garantizar la continuidad del acceso bajo condiciones definidas por ti. Puedes cambiar las reglas, cancelarlas o modificar los destinatarios mientras el archivo siga bajo tu control. La tecnología facilita la transición de acceso, pero tú mantienes la soberanía total hasta que se activa la condición.
Limitaciones reales: El precio de la privacidad
Para ser honestos, el conocimiento cero tiene costes. No es magia gratuita. Al no tener las claves, el proveedor no puede ayudarte si olvidas tu contraseña. Si pierdes tu frase semilla y no tienes una copia de seguridad, tus archivos son irrecuperables. Punto.
Tampoco puedes esperar funciones avanzadas de búsqueda semántica dentro de tus archivos (como "busca todas las facturas de luz de 2024") porque el servidor no sabe qué contiene cada archivo. Debes organizar tus carpetas y nombres de archivo con criterio.
Sin embargo, para quienes priorizan la confidencialidad absoluta y la longevidad de los datos, estos sacrificios suelen valer la pena. La tranquilidad de saber que ni siquiera el administrador de la plataforma puede curiosear tus fotos personales o documentos financieros es un activo valioso.
Conclusión: Recuperando el control de tus datos
El cifrado de conocimiento cero representa un cambio de paradigma necesario. Hemos pasado décadas aceptando que la comodidad de la nube requería ceder privacidad. Hoy, gracias a mejoras en el rendimiento del cifrado client-side y a la madurez del almacenamiento descentralizado, ya no tenemos que elegir entre una cosa y la otra.
Si buscas una solución que combine la seguridad criptográfica con la resiliencia de la infraestructura distribuida, explorar opciones basadas en esta arquitectura es el siguiente paso lógico. Plataformas como Vaulternal demuestran que es posible construir bóvedas digitales que no solo protegen tus archivos hoy, sino que aseguran su legibilidad y acceso mañana, sin depender de la benevolencia de ninguna corporación.
¿Qué pasa si olvido mi contraseña en una bóveda de conocimiento cero?
Dado que el proveedor no tiene acceso a tus claves, no puede restablecer tu contraseña por ti. Si olvidas la contraseña y no tienes una clave de recuperación o frase semilla guardada, los archivos cifrados serán permanentemente ilegibles. Es fundamental mantener copias de seguridad de tus credenciales de acceso en un lugar seguro.
¿Es el almacenamiento descentralizado más lento que la nube tradicional?
Puede variar. Las primeras lecturas desde redes distribuidas como IPFS pueden tener cierta latencia comparadas con servidores centralizados cercanos. Sin embargo, una vez que los datos están cacheados en tu dispositivo o nodo cercano, la velocidad de acceso es muy rápida. Además, la carga inicial de subida depende de tu ancho de banda, ya que el cifrado ocurre localmente.
¿Puedo compartir archivos fácilmente con personas que no usan la misma plataforma?
Sí. Servicios como Vaulternal generan enlaces únicos protegidos por contraseñas o claves de acceso específicas. El destinatario solo necesita abrir el enlace e introducir la clave proporcionada para descifrar y ver el archivo en su navegador, sin necesidad de instalar software especial ni crear una cuenta compleja.
¿Qué diferencia hay entre cifrado de conocimiento cero y cifrado extremo a extremo?
Son conceptos muy relacionados. El cifrado extremo a extremo (E2EE) garantiza que solo el emisor y el receptor puedan leer los datos. El conocimiento cero es una implementación específica donde el proveedor de almacenamiento también carece de conocimiento de las claves. En el contexto de almacenamiento en la nube, ambas prácticas suelen ir de la mano para asegurar que ni el tránsito ni el reposo de los datos expongan la información.
¿Por qué se menciona Arweave o Polygon en este contexto?
Se utilizan para anclar la integridad y la persistencia de los datos. Arweave ofrece almacenamiento permanente indeleble, mientras que Polygon permite registrar metadatos de forma económica y eficiente en una blockchain. Esto asegura que la prueba de existencia y la ubicación de los datos no dependan de una base de datos centralizada que pueda borrarse o modificarse arbitrariamente.
Entradas populares


